用户安装软件时最怕看到「未知发布者」
而证书能让你的软件显示「已验证发布者」

代码签名证书给EXE、MSI、DLL、JAR等软件文件加上可验证的数字签名:Windows、浏览器与安全软件能据此识别「这份软件由谁发布、发布后是否

咨询企业批量方案

30+

支持EXE/MSI/DLL/JAR等常见格式

1~3工作日

完成OV 组织验证并签发

7*12小时

中文人工服务与签名部署协助

什么是代码签名证书?

一句话理解:它是由受信任的「证书颁发机构(CA) 」为「开发者/软件企业+其发布的软件文件」签发的数字证书-给EXE、MSI,DLL、JAR等文件 打上可验证的「发布者签名」,让操作系统与用户确认软件来源、校验文件是否被篡改。

全称拆解

代码签名(Code Signing)是对软件二进制文件施加的数字签名技术。它与 SSL/TLS、S/MIME 证书同属 X.509 数字证书体系:CA 核实开发者 / 企业身份后签发证书,开发者在构建时用私钥为安装包计算哈希并签名,用户侧的系统则用 CA 公钥链自动验证——实现两大能力:身份认证让系统显示「已验证发布者」而非「未知发布者」,完整性校验让任何发布后的改动都会触发「签名无效」警告。

发布者身份 · 告别「未知发布 者」

签名中写明软件由个人开发者还是企业发布。Windows / SmartScreen / 浏览器据此显示发布者名称,用户一眼知道「这是谁家的软件」,假冒与仿冒在验签环节现形。

完整性校验 · 防篡改防投毒

签名绑定文件哈希,软件发布后被修改、捆绑或替换都会破坏签名。系统检测到不匹配即告警,从源头抵御下载站投毒与中间人篡改等供应链风险。

可信时间戳 · 长期有效

签名同时请求 RFC 3161 标准时间戳,证明「签名发生在证书有效期内」。即使证书日后过期,旧版本安装包仍可被验证为当年真实签名发布。

1996
Authenticode

微软首次在 Windows 引入代码签名机制

2006
EV 代码签名

扩展验证诞生,配合 SmartScreen 建立即时信誉

2015
SmartScreen 普及

「未知发布者」广泛警示,未签名软件安装流失加剧

2023
密钥新规

CA/B Forum 强制私钥存放 

FIPS 140-2 L2+ 硬件 / 云签名

NOW
云签名 + CI/CD

签名嵌入构建流水线,供应链信任成为发布标配

小知识:SSL/TLS 证书保护的是「网站」,由浏览器验证;S/MIME 证书保护的是「邮箱与身份」,验证结果直接出现在收件人的邮件客户端里。两者共用同一套 X.509 体系与 CA 信任链,很多企业会同时部署。

软件「签个名」,到底发生了什么?

记住一条主线就能看懂全部原理:签名在开发者一侧用私钥完成,验证在每一位用户的电脑上用公钥自动完成。

1
申请证书 · 保管私钥

开发者 / 企业通过 CA 身份验证后获得证书。私钥按 2023 年新规存放于 FIPS 140-2 Level 2 及以上的 USB Token 或官方云签名服务中,绝不落入普通开发机。

2
构建时签名

发布前用 signtool、jarsigner 等工具对安装包计算哈希并签名,同时请求 RFC 3161 时间戳,生成带「发布者身份 + 文件指纹 + 时间证明」的签名文件。

3
用户侧自动验证

用户下载运行后,Windows / SmartScreen / 浏览器用系统内置的 CA 信任链校验签名与哈希,识别发布者身份,并检测文件是否被改动、签名链是否完整。

4
展示信任结果

验证通过即显示「已验证发布者:YourCompany」;文件一旦被第三方改动、签名过期或证书被吊销,系统都会给出明确的安全告警。

必须澄清:
代码签名证明「这份文件由谁发布、发布后没被改过」,并不等于「代码无病毒、无漏洞」。另外自 2023 年 6 月起,CA/B Forum 要求所有新签发代码签名证书(含个人与 OV)的私钥必须存放在合规硬件或云签名服务中——Certum SimplySign 官方云签名即符合该要求,无需自行采购 USB Token 或 HSM。
同一份安装包,用户下载后看到的「天壤之别」

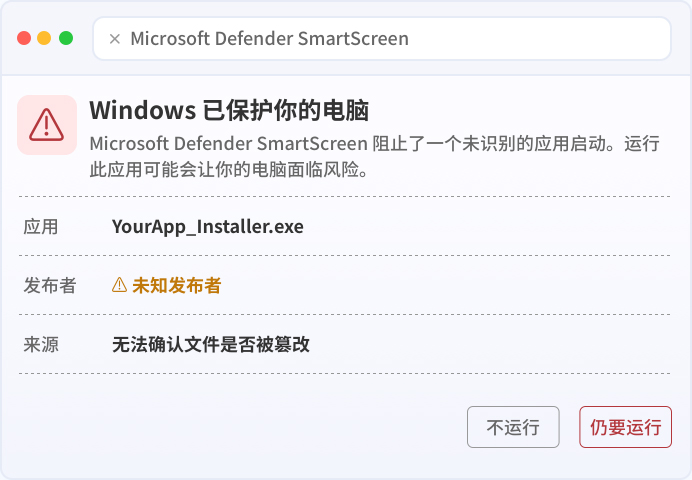
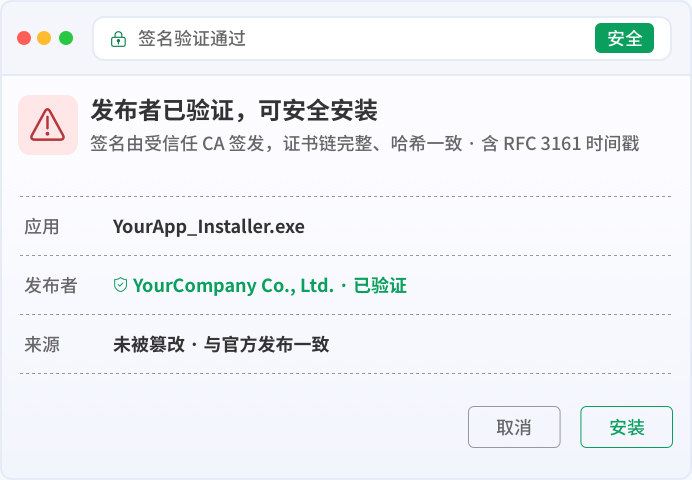
未签名的软件会触发 SmartScreen「Windows 已保护你的电脑」或显示「未知发布者」——大量用户在这一步放弃安装。签了名之后,发布者实名展示、文件完整可验。

未签名 · 用户看到的风险提示
未签名 · 用户看到的风险提示

系统无法识别发布者,只能显示「未知发布者」

文件一旦被下载站投毒,用户与软件商都无从察觉

相当比例的用户在拦截页直接放弃安装,下载转化流失

客服、渠道与政企客户常因「来源不明」拒绝使用

已签名 · 用户看到的信任提示
已签名 · 用户看到的信任提示

系统显示「已验证发布者:YourCompany」实名信息

文件任何改动都会验签失败并告警,阻断投毒传播

SmartScreen 不再拦截,安装转化率显著提升

对外交付、上架分发与政企采购的信任凭证

为什么软件发布需要代码签名证书?

现代操作系统与安全生态已把「数字签名」当作软件可信度的默认前提——未签名的软件正在被一步步「边缘化」。证书带来的不只是少一个弹窗,更是发布流程的规范化。

消除拦截,保住下载转化

SmartScreen 与浏览器会把未签名软件标为「未知发布者」并给出风险提示,相当比例的用户在此放弃安装。签名后实名展示、不再被拦,安装转化与口碑双升

防篡改,抵御供应链攻击

签名绑定文件哈希,任何下载站投毒、破解替换、中间人篡改都会破坏签名并被系统告警——为你的用户挡住「装到的是不是被改过的包」这一层风险。

硬性准入:驱动与宏

Windows 64 位系统与内核驱动强制要求签名,WHQL 徽标认证以 EV 签名为前提;Office VBA 宏也需受信任签名才能免于安全提示。没有证书,这些场景直接不可发布。

品牌背书与商业信任

安装界面的「已验证发布者:公司全名」本身就是品牌曝光。渠道分发、客户交付、政企采购与软件上架审核中,代码签名越来越成为默认的信任门槛。

按「为谁发布」选档位:三档代码签名证书

根据申请主体、软件类型、发布渠道与信任要求,在个人代码签名、标准(OV)代码签名、EV 代码签名之间选择;私钥均按新规由合规硬件或云签名保管。

三档证书速览
三档证书速览

先确认签名主体是「个人」还是「企业」、目标平台是否需要驱动与即时信誉,再对号入座。

个人代码签名 个人实名 · 独立开发者
以开发者个人身份签发,安装时展示个人姓名。适合独立软件作者、个人工具、开源项目与个人名义发布的小型软件。
标准代码签名(OV) 企业常用 · 组织实名
完成 OV 级工商核验,证书展示企业全名。适合商业软件、企业官网、客户交付与内部工具的常规发布;SmartScreen 信誉随下载量累积。
EV 代码签名 扩展验证 · 即时高信誉
通过最严格的 EV 尽调,新安装包即享 SmartScreen「即时高信誉」,几乎不触发警告。驱动 / 内核签名(WHQL)等高风险场景的必备选择。

选型提示:常规 EXE / MSI / DLL / JAR 发布,OV 标准版即可满足绝大多数场景;新品首发、驱动内核、公众用户大批量下载建议 EV——验证更严、信任起点更高。个人项目可先以个人证书入门,后续再平滑升级。

免硬件云签名 · 与企业发布流水线集成
免硬件云签名 · 与企业发布流水线集成

Certum SimplySign Cloud 官方云签名:证书与私钥托管于欧盟合规密钥集群,本地客户端远程调用签名——无需采购 USB Token / HSM。

合规等同 USB Token / HSM
Certum 云端密钥设备通过 CA/B Forum 认可(FIPS 140-2 L3 级),签名法律效力与浏览器 / 系统识别效果和硬件完全一致。
本地调用 · 多机可用
每次签名自动加盖标准时间戳,证书到期后历史签名依旧可验证;时间戳服务由 CA 官方提供,长期可用、无需额外采购。
无限次 RFC 3161 时间戳
每次签名自动加盖标准时间戳,证书到期后历史签名依旧可验证;时间戳服务由 CA 官方提供,长期可用、无需额外采购。
顾问全程协助
中软云信为 Certum、Sectigo、DigiCert、GlobalSign 等国际 CA 授权渠道——正版证书链、中文工单支持,从选型、身份验证到构建机签名配置全程协助;如流程需要,也可选 USB Token 实体交付。

支持签名:signtool(Authenticode)/ jarsigner / MSIX 打包等 · 支持格式:EXE、MSI、DLL、CAB、CAT、MSIX、JAR 等 · 哈希算法:SHA-256

一套证书,覆盖主流签名工具与文件格式

代码签名遵循 Windows Authenticode / Java / Adobe 等行业标准——证书本身与工具解耦,导入后即可用你熟悉的构建命令完成签名。

signtool
signtool

Windows 官方工具

jarsigner
jarsigner

Java 应用签名

EXE / DLL / MSI
EXE / DLL / MSI

Windows Authenticode

MSIX / APPX
MSIX / APPX

Windows 应用包

CAB / CAT
CAB / CAT

驱动目录文件

Office VBA
Office VBA

宏签名

Adobe AIR
Adobe AIR

跨平台运行时

KEXT / 固件
KEXT / 固件

macOS / 嵌入式

云签名服务
云签名服务

无需硬件 · 多机可用

中文部署协助
中文部署协助

构建机手把手配置

四步完成代码签名申请与发布接入

从材料准备、身份验证到证书交付 / 云签名开通与构建机配置,中软云信全程协助,让开发团队尽快接入正式发布流程。

第一步
第一步
确认签名场景

梳理申请主体是个人还是企业,以及软件类型、目标平台、发布渠道、文件格式与是否需要 EV 级别身份验证。顾问免费帮您选型。

第二步
第二步
提交资料并验证

按验证级别准备资料:个人实名核验;OV 需企业工商资质与电话 / 域名核验;EV 另需更严格的尽调与审计流程。全程由专人对接。

第三步
第三步
交付证书 / 开通云签名

验证通过后 CA 签发证书:可选 USB Token 实体快递(私钥封存于硬件),或开通 Certum SimplySign 云签名(验证通过当日即可用,无需等待物流)。

第四步
第四步
配置签名并上线发布

协助在构建机 / 发布机配置 signtool、jarsigner 等签名命令,启用时间戳,验证签名结果(发布者、哈希算法、签名链)后正式发布。

签名不只是「买证书」,更是私钥与发布流程的规范化管理
保护私钥与签名凭据:

签名私钥只存在于 USB Token / 云签名中,不要导出到普通开发机或提交进公共代码仓库。

始终启用时间戳:

每次正式签名都加盖 RFC 3161 时间戳,让签名在证书到期后依然可证明「发生在有效期内」。

接入发布审批流程:

只在正式构建与发布节点执行签名,避免未审核或来历不明的文件被无意签名放行。

定期核查签名结果:

发布前检查发布者名称、哈希算法(SHA-256 及以上)、时间戳与签名链是否正常、证书是否临期。

关于代码签名证书,你最关心的 8 个问题

代码签名证书是什么?和网站的 SSL 证书是一回事吗?

三者属于同一套 X.509 数字证书体系、由同一批受信任 CA 签发,但保护对象不同:SSL/TLS 证书绑定网站域名、由浏览器验证;S/MIME 证书绑定邮箱与身份、由邮件客户端验证;代码签名证书绑定软件文件与发布者,由 Windows / SmartScreen / 浏览器在下载与运行时验证。一份软件是否可信、是谁发布的,就是通过它来判断。

签了名就能消除所有安全提示吗?
为什么要加时间戳?不加会怎样?
标准代码签名(OV)和 EV 有什么区别?我该选哪个?
2023 年 6 月之后的「硬件 / 云密钥」要求是什么?
macOS 应用还需要额外的证书吗?
个人开发者可以申请吗?证书上会显示什么?
证书有效期多久?到期忘记续会怎样?
让您的软件发布,从「未知发布者」变成「已验证发布者」

告诉我们您的申请主体(个人 / 企业)、软件类型、目标平台与签名文件格式,中软云信顾问为您匹配 Certum、Sectigo、DigiCert 等 CA 的代码签名证书方案, 并协助完成身份验证、USB Token 或云签名开通与构建机配置。

服务热线:0571-87246378
商务合作:sales@zhongruanyunxin.com
服务时间:7 × 12 小时(含周末)
中软云信
0.198866s